Notionのセキュリティリスク(危険性)とは?企業が安全に使うための対策を解説
公開日 更新日
 監修:山田怜司(Notion認定コンサルタント)
「Notionに会社の情報を置いて本当に大丈夫?」「AIに社内の情報を読ませて、外に漏れたり学習に使われたりしない?」
Notionの導入を検討している企業から、こうした質問をよくいただきます。
結論から言うと、クラウドに情報を置く以上、100%安全なツールはありません。ただしNotionは第三者認証の取得や暗号化などの対策を公表しており、実際の事故の多くは「権限」と「公開設定」の運用で防げます。
本記事では、Notionのセキュリティリスクと、Notion側が公表している対策、そして企業が導入時に決めておくべき権限・共有のルールを、法人のNotion導入を支援している合同会社Metooの現場の視点で解説します。記事内の機能・プランの情報は2026年9月時点のNotion公式情報にもとづきます。
なお、合同会社Metooでは、業務と情報の流れを見える化したうえで、権限や運用ルールまで含めてNotionの導入・定着を支援しています。セキュリティを含めた導入の進め方でお悩みの方は、お気軽にご相談ください。
Notion導入・定着支援(Purpose Engine)を見る
Notionを初めて使う方に向けて、基本の使い方を動画でも解説しています。あわせてご覧ください。
合同会社Metoo代表 山田怜司(管理の山田)
Notion認定コンサルタント・Notion公式アンバサダー・JCC認定プロコーチ。バックオフィス業務に16年携わった経験を活かし、法人40社以上(2026年4月時点)にNotion導入・活用のコンサルティングを提供。YouTube登録者は23,000人超(2026年9月時点)。業務効率化やチームマネジメントに強みを持つ。

目次
Notionに潜む危険性やセキュリティリスク
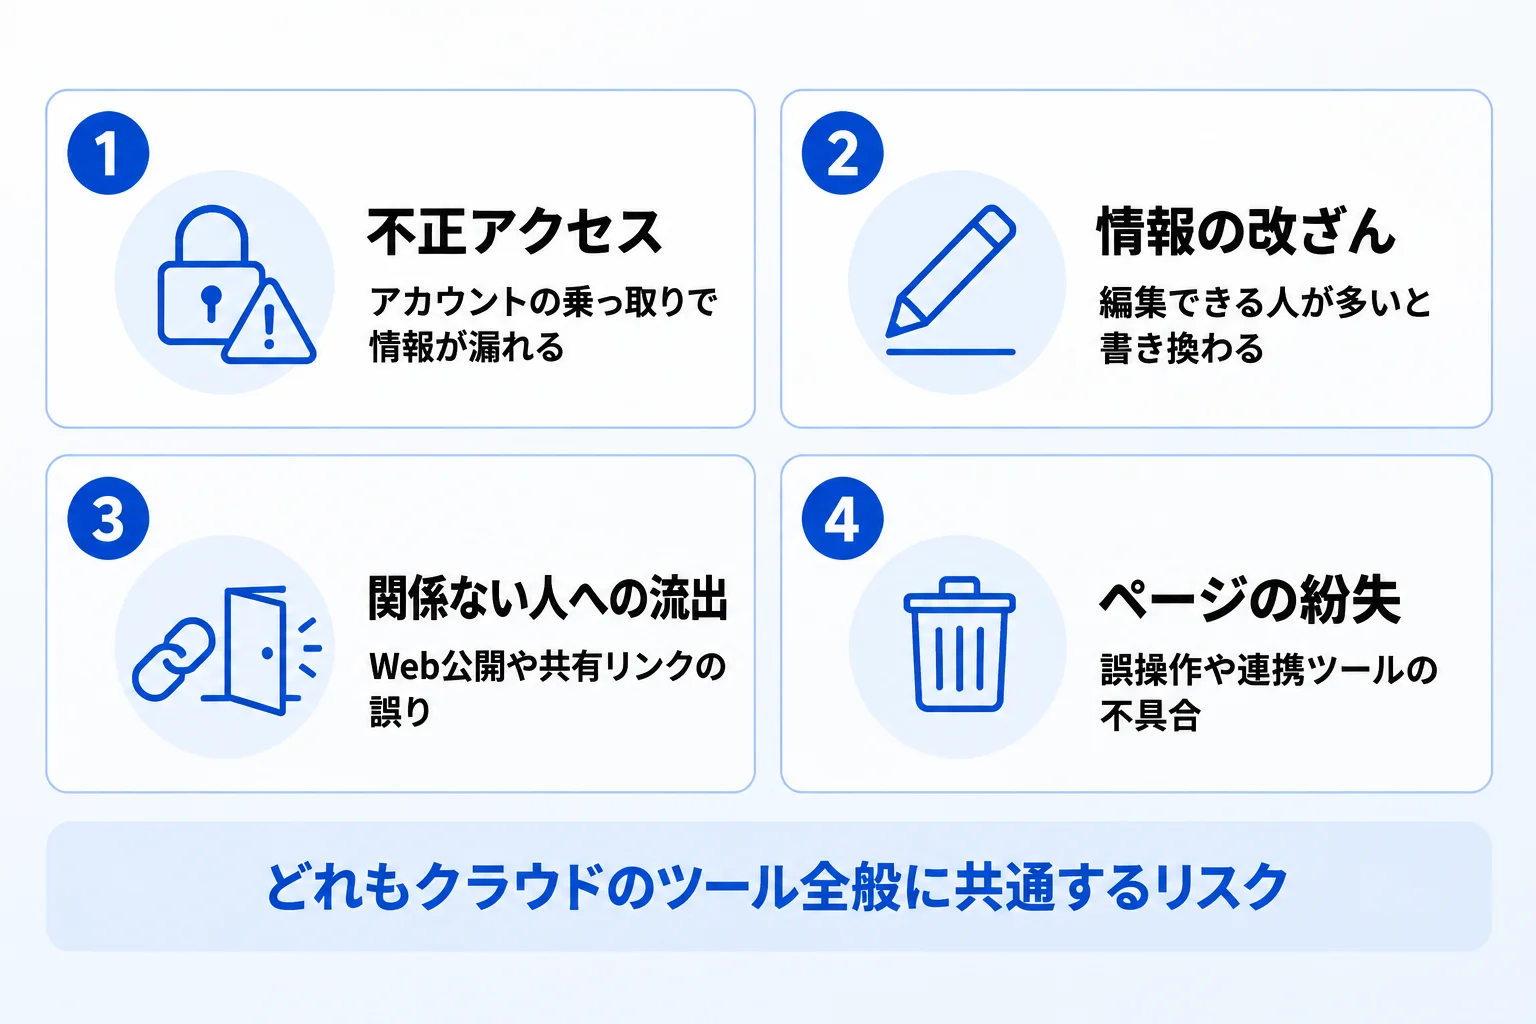
Notionで起こりうる主なセキュリティリスクは、次の4つです。
- 不正アクセスでの情報漏洩の危険性
- 情報改ざんの危険性
- 関係のないメンバーへの情報流出の危険性
- ページ情報紛失の危険性
どれも「Notionだから起きる」というより、クラウドのツール全般に共通するリスクです。それぞれ見ていきましょう。
不正アクセスでの情報漏洩の危険性
Notionはクラウド型のサービスのため、パスワードの使い回しやフィッシング詐欺などでアカウントを乗っ取られると、社内の情報や顧客情報が漏れるおそれがあります。
対策の基本は、使い回さない強いパスワードと2段階認証です。会社で使う場合は、個人のアカウントではなく会社が発行したアカウントでログインする運用にしておくと、退職時などの管理もしやすくなります。
また、Notionのログインに使うメールアカウント自体が乗っ取られると、そこからNotionにも入られてしまいます。Notionだけでなく、ログインに使うメールやID管理サービス側の2段階認証もあわせて確認しておきましょう。
情報改ざんの危険性
Notionは複数人で同じページを編集できます。便利な反面、編集できる人を必要以上に広げると、意図せず情報が書き換えられたり消されたりするリスクが高まります。
閲覧は広く、編集・公開・招待ができる権限は必要な人に絞るのが基本です。万が一書き換えられても、ページの変更履歴から以前の状態に戻せます(履歴を保存できる期間はプランによって異なります)。
特に、規程・マニュアル・顧客情報のまとめなど、多くの人が参照する「正」のページほど、編集できる人を決めておくことが大切です。誰でも直せる状態だと、いつ・誰が・なぜ変えたのかが分からなくなり、情報そのものが信用されなくなってしまいます。
関係のないメンバーへの情報流出の危険性
Notionでは、ページをチーム全体に共有したり、Web上に公開してURLを知っている人なら誰でも見られる状態にしたりできます。
公開したページに機密情報が含まれていたり、共有リンクを誤って関係のない人に送ったりすると、情報が流出するおそれがあります。個人情報などを含むページはWeb公開しない、といったルールを事前に決めておくことが大切です。
見落としやすいのが、公開したページの「下の階層」です。Notionの公式ヘルプでは、ページをWebに公開すると、そのサブページもすべて公開されると案内されています。公開用のページの中には社内向けの情報を置かない、と決めておきましょう(参考:公開ページとWeb公開(Notion公式ヘルプ))。
ページ情報紛失の危険性
誤操作でページを削除してしまったり、連携している外部ツール側の不具合で情報が消えたりする可能性もあります。
削除したページは一定期間ゴミ箱から復元でき、ページの変更履歴からも以前の状態に戻せます。重要な情報は、あわせて定期的にエクスポートしておくと安心です。
会社として使う場合は、「誰が、どのくらいの頻度で、どこにエクスポートを保管するか」まで決めておくと、担当者が替わっても続けられます。個人の注意に頼らず、手順として決めておくことがポイントです。
Notionが公表している5つのセキュリティ対策
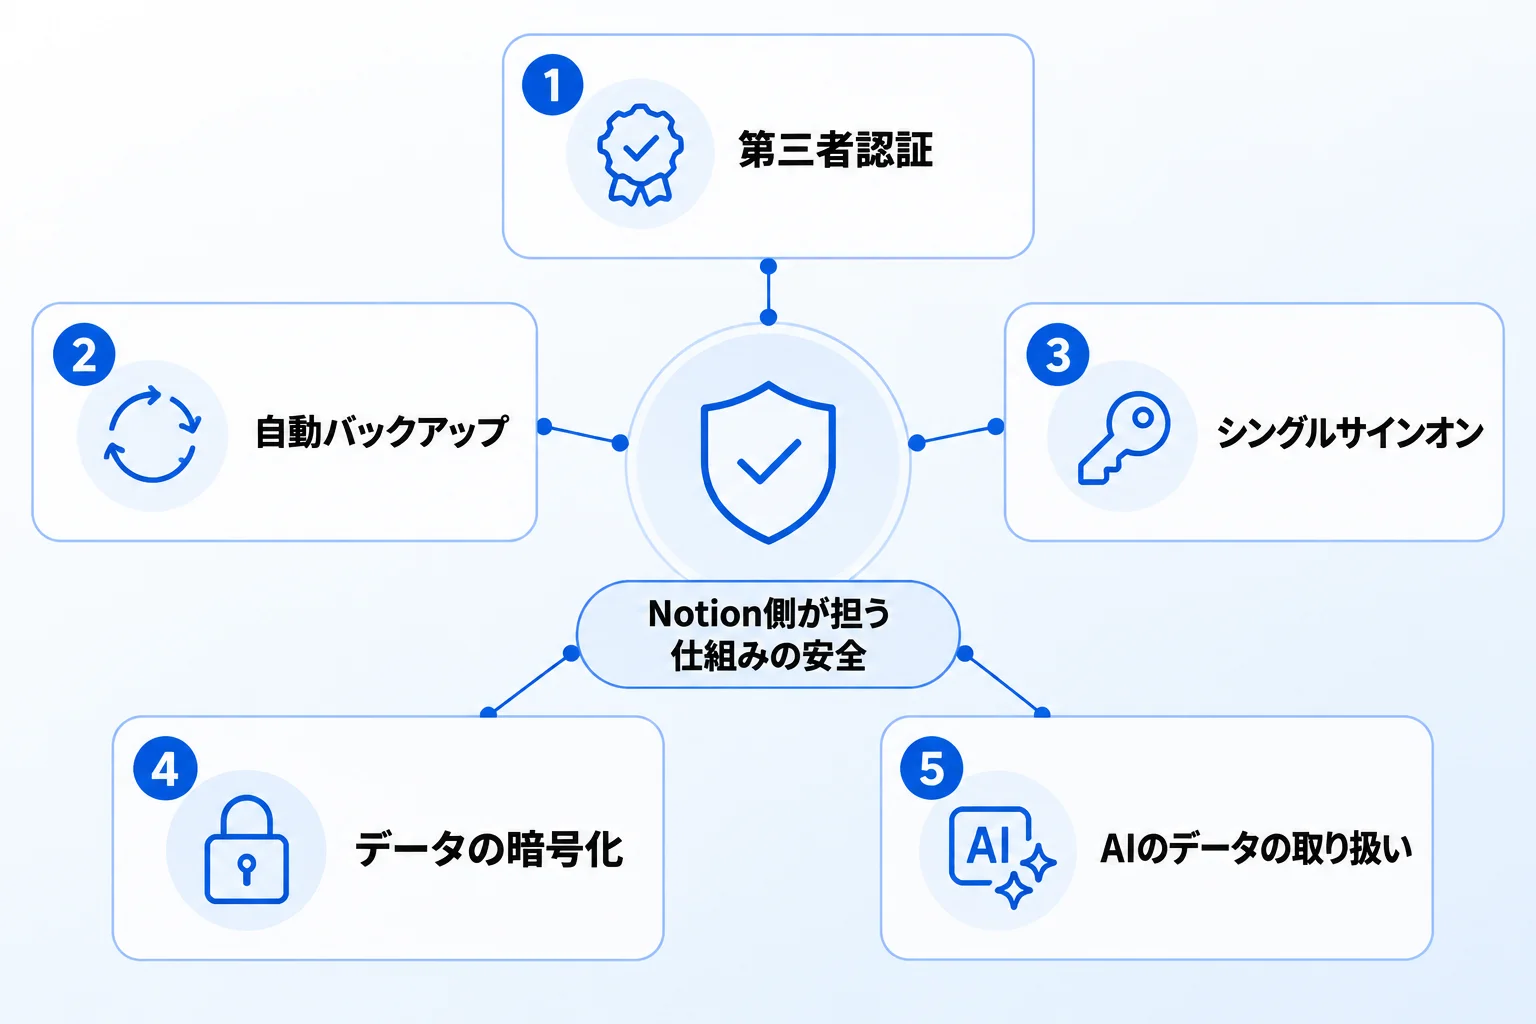
Notionは公式サイトで、次のようなセキュリティ対策を公表しています(2026年9月時点)。
- 第三者認証の取得
- 自動バックアップ
- シングルサインオン(SSO)
- 保存・転送データの暗号化
- AIに関するデータの取り扱い
第三者認証の取得
Notionは、情報セキュリティに関する第三者認証としてSOC 2 Type 2やISO 27001などを取得していると公表しています。社内の情報システム部門やお客様からセキュリティについて確認を求められた場合は、Notion公式のセキュリティページを案内するとスムーズです。
第三者認証は、外部の審査機関がセキュリティの管理体制を確認したことを示すものです。取引先から「情報管理の体制はどうなっているか」と聞かれることが多い会社ほど、公式に公表されている認証の種類を把握しておくと説明がスムーズになります。
自動バックアップ
Notionは、AWS(Amazon Web Services)などのクラウド基盤上で運用されており、データは1日1回以上バックアップされていると公式ヘルプで案内されています。
ただし、このバックアップはNotion側の障害対策です。誤って削除した情報を自社で確実に取り戻したい場合は、ページの変更履歴やゴミ箱からの復元、定期的なエクスポートもあわせて活用しましょう。
シングルサインオン(SSO)
Notionでは、ビジネスプランとエンタープライズプランでSAMLによるシングルサインオン(SSO)を利用できます。
SSOを使うと、社員は会社で使っているID管理サービスのアカウントでNotionにログインできます。パスワードを個別に管理する手間が減り、退職者のアカウント停止も会社側の管理とそろえやすくなります。
社員数が増えて、入社・退職のたびにツールごとのアカウントを手作業で管理するのが負担になってきたら、SSOが使えるプランを検討するタイミングです。
保存・転送データの暗号化
Notionに保存されているデータはAES-256で暗号化され、通信中のデータはTLS 1.2以降で暗号化されていると公表されています。
保存時・通信時の両方で暗号化されているため、通信の途中で内容を盗み見られるリスクは抑えられています。一方で、アカウントの乗っ取りや権限設定のミスは暗号化では防げないため、次の章で紹介する運用面の対策が重要です。
つまり、Notion側が担う「仕組みの安全」と、使う会社が担う「運用の安全」は別物です。暗号化があるから大丈夫と考えるのではなく、自社で決めるべきことを切り分けて考えましょう。
AIに関するデータの取り扱い
Notion AIについては、ユーザーのデータをAIモデルの学習に使用しない方針が公表されています。Notionが連携しているAIの提供会社との契約でも、データを学習に使うことが禁じられていると案内されています。
エンタープライズプランでは、AIの提供会社側にデータを保存しない設定(ゼロデータリテンション)も適用されます。社内でAIの利用可否を判断する際は、この公式ヘルプを確認材料にするとよいでしょう。
参考:Notion AIのセキュリティとプライバシーに関する取り組み(Notion公式ヘルプ)
企業が導入時に決めておきたいセキュリティ対策(設定)
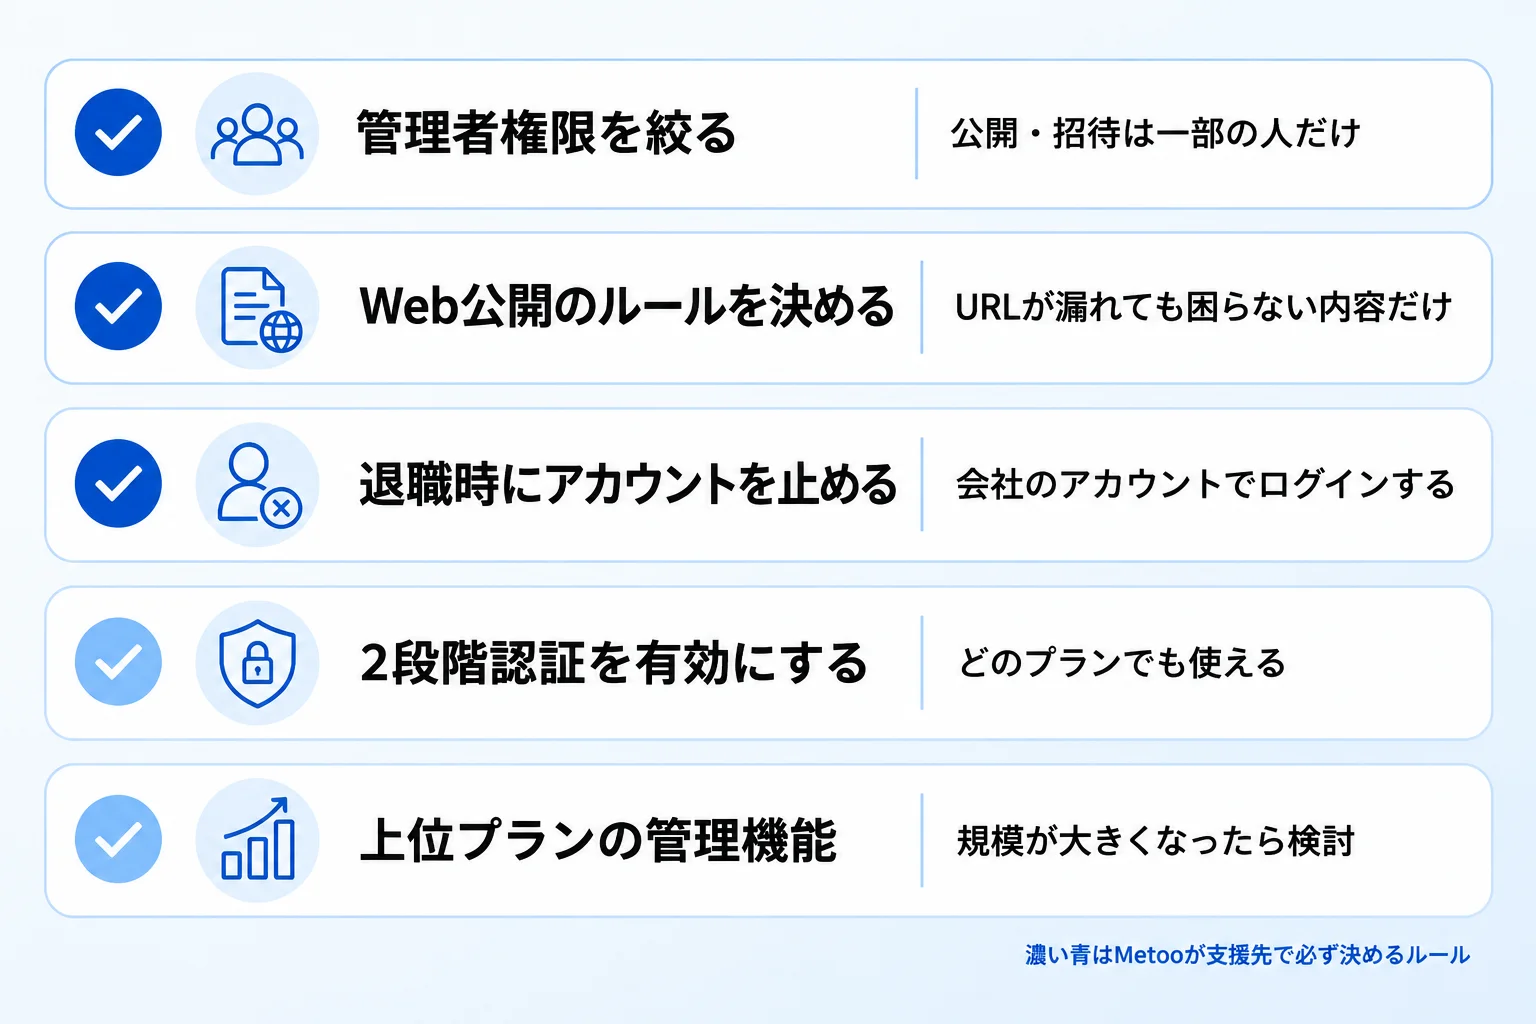
ここからは、企業がNotionを導入するときに決めておきたい対策を5つ紹介します。前半の3つはMetooが支援先で必ず決めている運用ルールです。
- 管理者権限を一部の人に絞る
- Web公開は「誰に見られても問題ない内容」だけにする
- 退職者は会社のアカウントごと止める
- 2段階認証を有効にする
- 必要に応じてエンタープライズプランを検討する
管理者権限を一部の人に絞る
Notionのページごとの権限には「フルアクセス」「編集権限」「コメント権限」「閲覧可能」があり、どのプランでも設定できます。
社員が情報を広く見られること自体は良いことなので、閲覧は広く与えて構いません。ただし、編集・ページの公開・ゲストの招待ができるフルアクセス権限は、Notionの管理者など一部の人だけに与えます。最初は低い権限で始め、必要になったら追加で与えていくのが安全です。
特に注意したいのが、メンバーやゲストを招待するときです。招待画面で選ばれている権限をそのままにせず、必ず確認してから招待しましょう。高い権限のまま招待を続けてしまうことが、事故の一番の原因になります。
Web公開は「誰に見られても問題ない内容」だけにする
取引先がNotionを使っていない場合など、Web公開したページで情報を共有する場面もあります。その場合も、公開するのは「URLが漏れても問題ない内容」に限定し、個人情報などを含むページは公開しないことをルールにしています。
判断に迷ったら、「このURLが第三者に転送されても困らないか」を基準にします。困る情報が少しでも入るなら、公開ではなくゲストとして招待するなど、相手を限定できる方法を選びましょう。
なお、ワークスペース全体でWeb公開やゲスト招待を管理者以外にできないよう制限する設定は、エンタープライズプランで提供されています。
退職者は会社のアカウントごと止める
Metooでは、社員が会社から発行されたアカウントでNotionにログインする形を基本にしています。こうしておけば、退職した時点で会社のアカウント自体を停止・削除し、Notionへのアクセスも止められます。個人のアカウントでログインしていると、この管理が抜けやすくなります。
あわせて、退職者が作成・管理していたページの引き継ぎ先も決めておきましょう。アクセスを止めることと、そのページを誰が管理し続けるかを、退職時の手続きに一緒に入れておくと抜け漏れを防げます。
2段階認証を有効にする
2段階認証を有効にすると、ログイン時にパスワードに加えて認証アプリなどのコードの入力が必要になり、パスワードが漏れても不正ログインされにくくなります。すべてのプランで利用できます。
設定方法は以下のとおりです(2026年9月時点)。
- サイドバーから「設定」を開く
- 自分の名前(アカウント)を選ぶ
- 「アカウントセキュリティ」の「2段階認証」から、認証方法を追加する
Oktaなどの外部のID管理サービスでログインしている場合は、そちら側の設定で2段階認証を管理します。
必要に応じてエンタープライズプランを検討する
組織が大きくなり、外部とのやり取りが増えてきたら、上位プランの管理機能も選択肢になります。プランごとに使えるセキュリティ機能は次のとおりです(2026年9月時点、Notion公式情報より)。
| 機能 | フリー | プラス | ビジネス | エンタープライズ |
|---|---|---|---|---|
| データの暗号化 | ○ | ○ | ○ | ○ |
| 2段階認証 | ○ | ○ | ○ | ○ |
| ページごとの権限 | ○ | ○ | ○ | ○ |
| SAML SSO | - | - | ○ | ○ |
| ページ履歴の保存 | 7日間 | 30日間 | 90日間 | 無制限 |
| 監査ログ・分析 | - | - | - | ○ |
| 公開・招待の一括制限 | - | - | - | ○ |
| SCIM(ユーザー管理) | - | - | - | ○ |
※「公開・招待の一括制限」は、Web公開・エクスポート・ゲスト招待を、ワークスペース全体で管理者以外にできないようにする設定です。
暗号化や2段階認証、ページごとの権限はどのプランでも使えます。上位プランで増えるのは、会社としてまとめて管理・制限するための機能です。社員数が増え、個人の注意だけに頼れなくなってきた段階で検討するとよいでしょう。
参考:Notionの料金プラン(Notion公式)、監査ログ(Notion公式ヘルプ)
プランごとの違いは、以下の記事もあわせてご参照ください。
関連記事:Notionの料金(無料・有料)プランを解説!機能の違いと選び方【2026年最新版】
会社の状況別:最初に決めておくこと
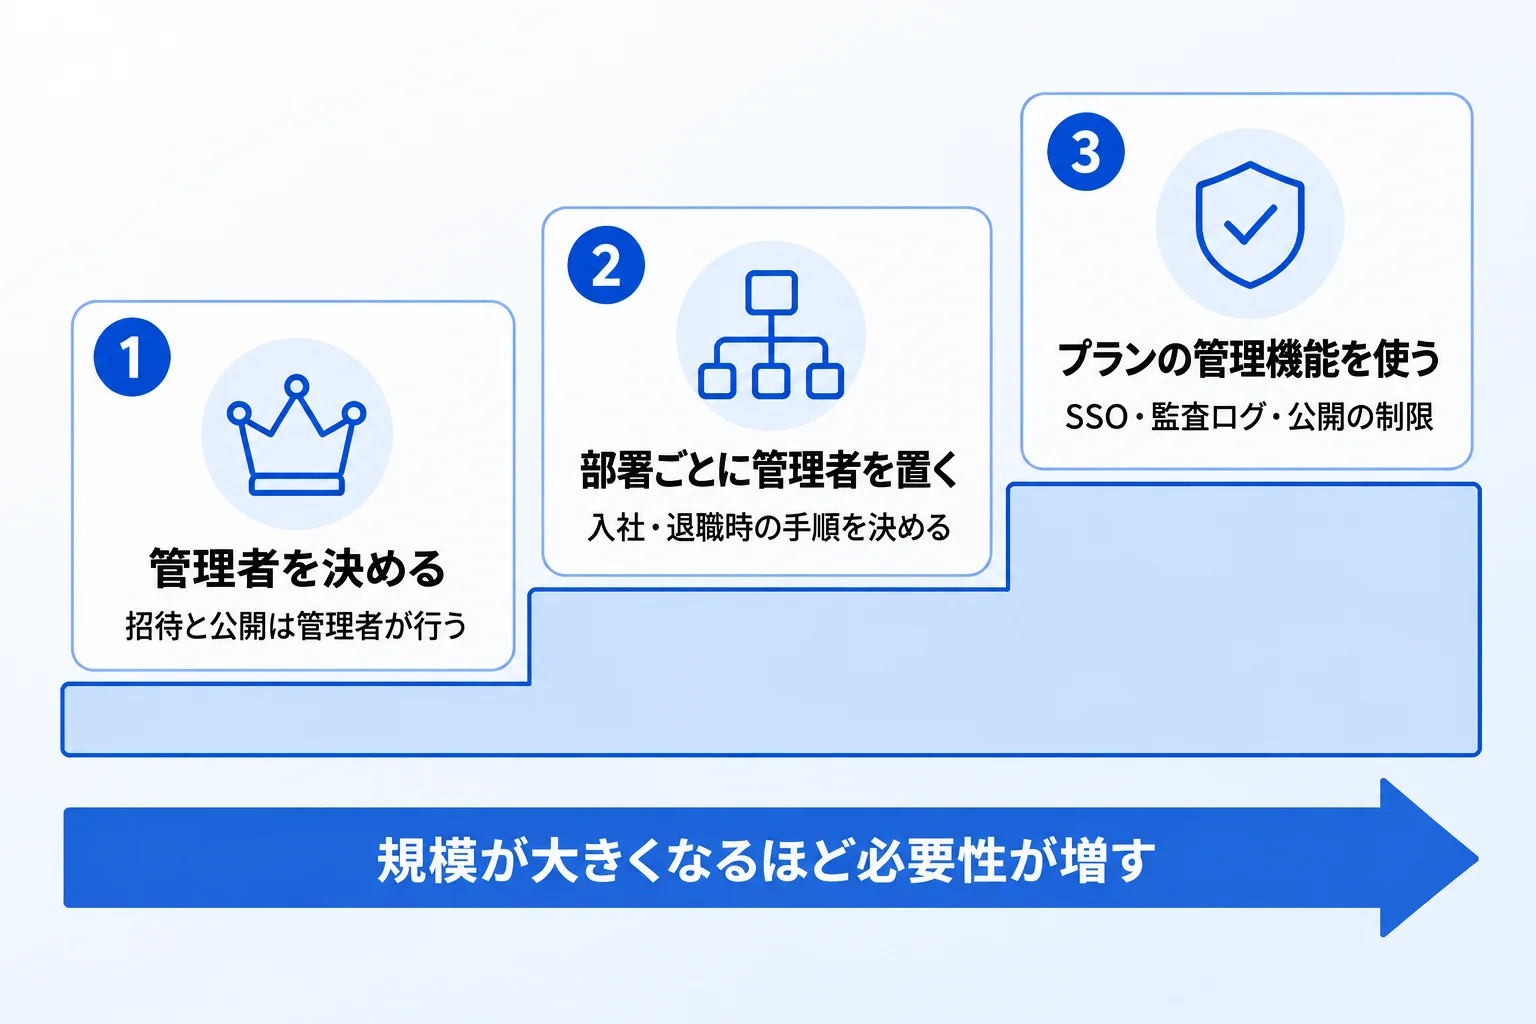
どこまでルールを決めるべきかは、会社の規模や、社外とのやり取りの多さによって変わります。一つの正解を当てはめるのではなく、自社の状況に近いものから考えてみてください。
| 会社の状況 | 最初に決めること | 検討したいプラン・機能 |
|---|---|---|
| 10名前後で、 社外との共有が少ない | 管理者を1〜2名に決め、招待とWeb公開は管理者が行う。閲覧は全員に広く | どのプランでも可。まずは運用ルールから |
| 30〜100名で、 部署が分かれている | 部署ごとにページのまとまりと管理者を分け、全体設定を変えられる人は数名に絞る。入社・異動・退職時の権限見直し手順を決める | ログインを会社のID管理とそろえるなら、SAML SSOが使えるビジネスプラン以上 |
| 取引先・クライアントとの やり取りが多い | Web公開は「URLが漏れても問題ない内容」だけにし、ゲストは必要なページだけに招待して、やり取りが終わったら外す | ゲスト招待やWeb公開を全体で制限したいならエンタープライズプラン |
| 社内規程でクラウドに 置けない情報がある | その情報はNotionに置かない。置ける情報と置けない情報の線引きを先に決める | -(Notionは手段の一つ。すべてを集めることが目的ではない) |
規模が小さいうちは、ルールを細かく作るより「誰が管理者か」を決めることが先です。人数や社外とのやり取りが増えるにつれて、部署ごとの管理者、退職時の手順、プランの管理機能へと、段階的に仕組みを足していきましょう。
どの場合も共通するのは、「気をつけましょう」と周知するだけでは事故は防げないということです。ルールが守られないのは社員の意識の問題ではなく、流れの設計の問題です。招待や公開を管理者経由にする、公開してよい情報の基準を先に決めるなど、自然とルールが守られる流れを作ることが大切です。
Metooの支援現場で多い質問と答え方
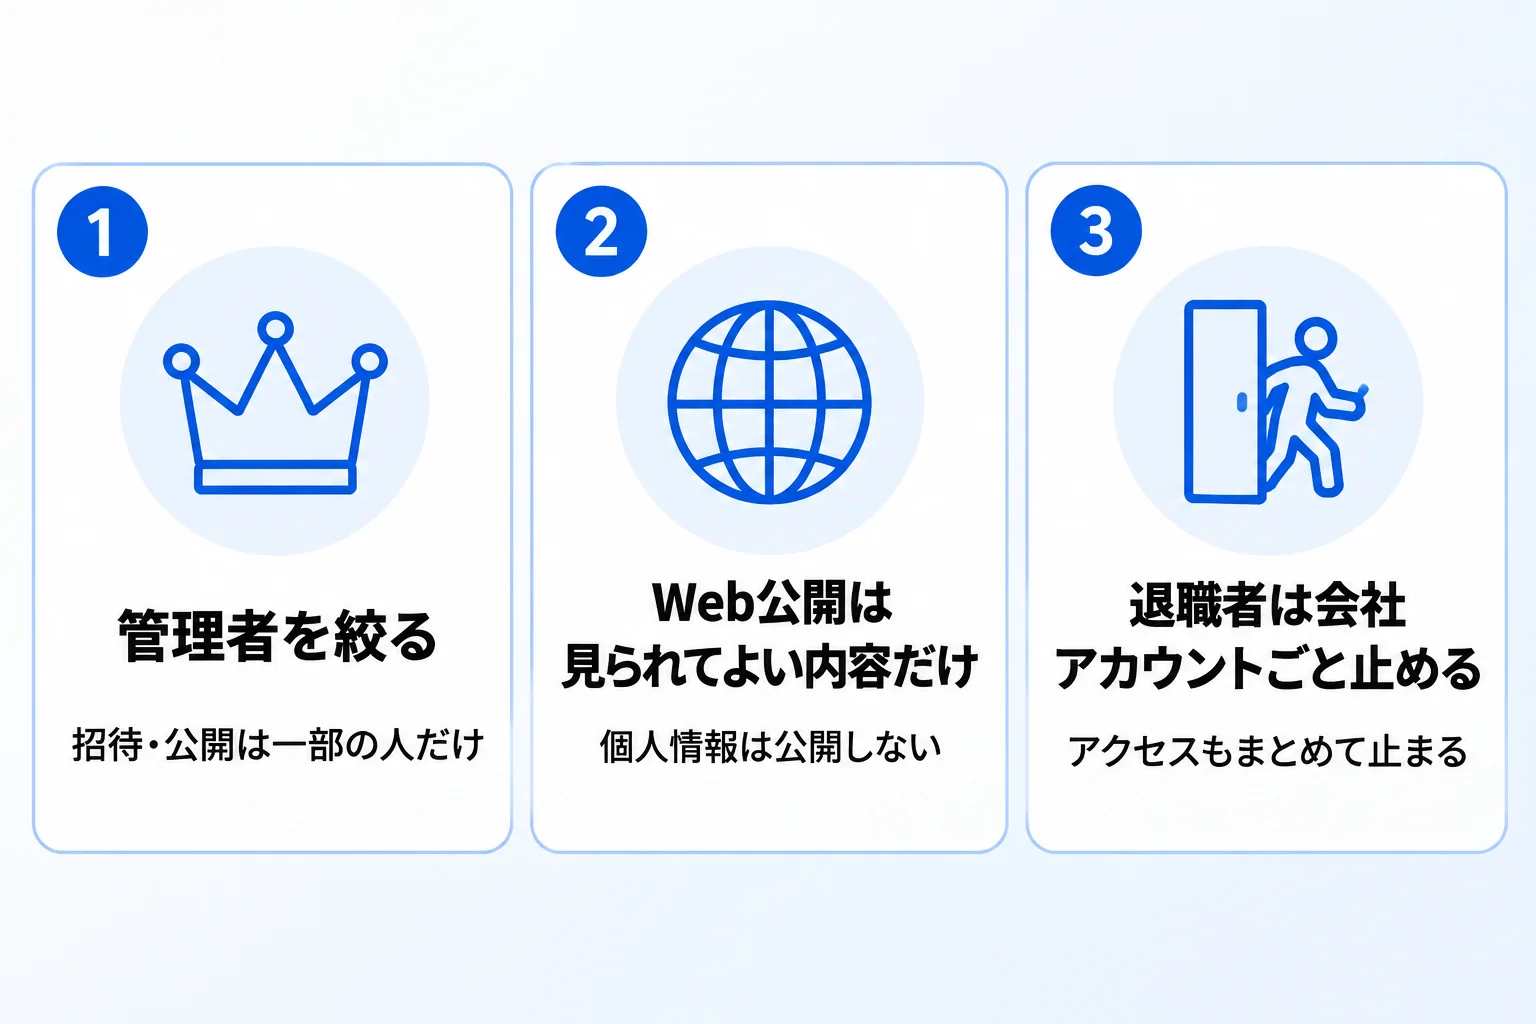
Metooが法人のNotion導入を支援していると、業種や規模にかかわらず「クラウドに重要な情報を置いて大丈夫か」「AIが扱って外に出ないか」という質問を多く受けます。セキュリティを理由に導入を見送った会社は基本的にありませんが、質問を受けることは非常に多いテーマです。
その際は、まず「クラウドに置く以上、100%安全ということはない。これはNotionに限らずどのツールでも同じ」とお伝えしています。
そのうえで、Notionは50か国以上に1億人のユーザーがいるサービスであること(2026年9月時点、Notion公式サイト)、国内でも大手企業が導入していること、第三者認証の取得やAIのデータの取り扱いを公式に公表していることを、公式ページとあわせて確認していただきます。
参考:Notion公式サイト(50か国以上に1億人のユーザー)、Notionの導入事例(Notion公式)
そして実際の事故を防ぐうえで一番効くのは、ツールの性能よりも権限と公開の運用ルールです。導入の最初に「誰が管理者か」「何を公開してよいか」「退職時にどう止めるか」を決めておくことをおすすめしています。
Notionのセキュリティに関するよくある質問
Q. 無料プランでも安全に使えますか?
保存・通信データの暗号化、2段階認証、ページごとの権限設定は、無料プランを含むすべてのプランで使えます(2026年9月時点)。一方、SAMLシングルサインオンや監査ログなど、会社としてまとめて管理する機能は上位プランで提供されています。会社で使う場合は、管理したい範囲に合わせてプランを選びましょう。
Q. Notion AIに社内の情報を入れても大丈夫ですか?
Notionの公式ヘルプでは、Notionと連携しているAIの提供会社は、デフォルトでユーザーのデータをモデルの学習に使用しないと案内されています。エンタープライズプランでは、AIの提供会社側にデータを保存しない設定も適用されます。社内で判断する際は、公式ヘルプをあわせて確認してください。
Q. Notionにパスワードなどの機密情報を書いても大丈夫ですか?
Notionのデータは暗号化されていますが、パスワード管理のための専用ツールではありません。ログイン情報のような機密性の高い情報は専用のパスワード管理ツールで管理し、Notionには「どこで管理しているか」だけを書いておくと安心です。ページの閲覧を特定の人に限る方法は、Notionのページにパスワード・アクセス制限をかける方法で解説しています。
Q. 退職者のアクセスはどう止めればいいですか?
会社が発行したアカウントでNotionにログインする運用にしておけば、退職時にそのアカウントを停止・削除することでNotionへのアクセスも止められます。個人のアカウントで参加している場合は、ワークスペースのメンバーから外す手順を退職時の手続きに組み込んでおきましょう。
Q. 誰がいつ何をしたか、記録を確認できますか?
ワークスペース全体の操作を記録する監査ログは、エンタープライズプランの機能です(2026年9月時点)。各ページの変更履歴はすべてのプランで確認でき、保存される期間はプランによって異なります。
Notionの活用でお悩みなら「合同会社Metoo」にご相談ください!
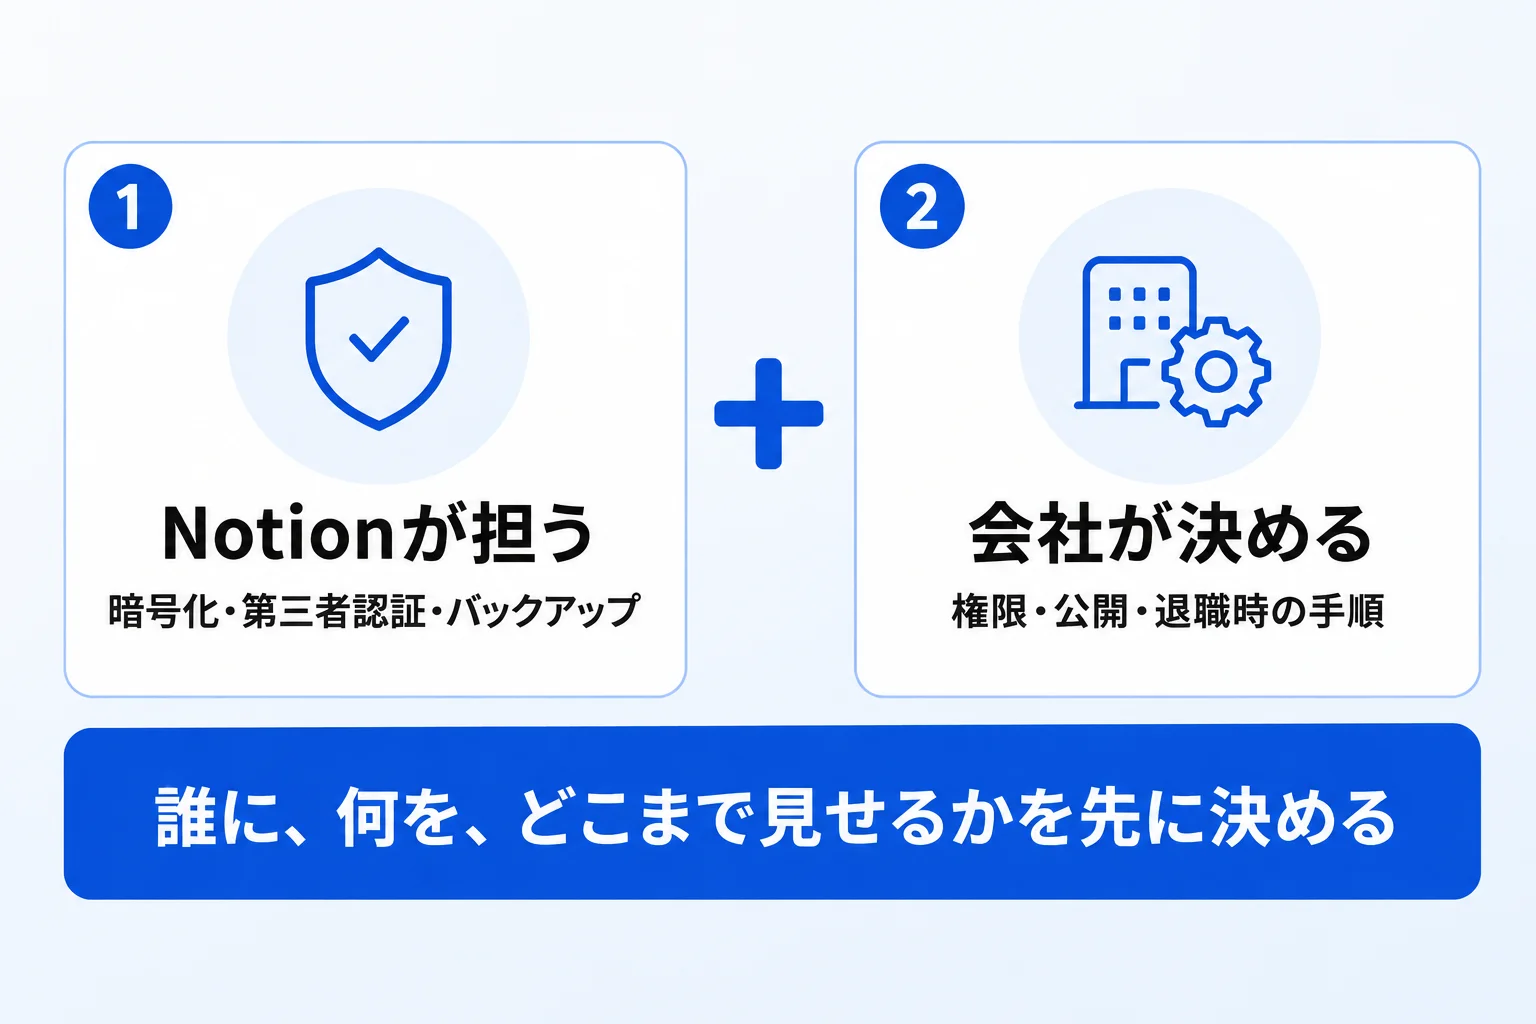
Notionのセキュリティは、Notion側が公表している対策と、企業側の運用ルールの両方で成り立ちます。暗号化や第三者認証はNotionが担い、権限・公開・退職者の管理は導入する企業が決めて守る部分です。
まずは、管理者権限を一部の人に絞ること、招待時の権限を必ず確認すること、Web公開のルールを決めることから始めてみてください。
大切なのは、ツールの機能を覚えることよりも、「誰に、何を、どこまで見せるか」を先に決めることです。この考え方はNotionに限らず、ツールや会社の状況が変わっても使えます。
合同会社Metooでは、業務と情報の流れを見える化したうえで、権限や運用ルールの設計まで含めてNotionの導入・定着を支援しています。セキュリティを含めた導入の進め方でお悩みの方は、お気軽にご相談ください。